政府機関、銀行、大手クラウドプロバイダーですら、サイバーインシデントの標的から逃れられない時代に突入した。Qiitaに掲載された現役エンジニアの調査報告(2026年10月公開)は、冒頭でこう断言している——「インシデントが毎日のように発生する時代になり、AIのせいで仕事がなくなると心配するより、このタイミングでサイバーセキュリティを勉強しておけば、絶対に仕事に困らない」と。これは単なる煽り文句ではない。
キャリアブログ「Reiwa Career」が2026年2月に公表した調査データによると、約82%の国内企業がサイバーセキュリティ人材の不足を認識しており、日本国内の需給ギャップは約11万人に達するという試算が出ている。DX推進とクラウド化の加速がセキュリティの穴を広げる一方、それを埋める人材が圧倒的に不足している。この構造的なミスマッチこそが、今あなたが学習をスタートすべき最大の根拠だ。本記事では、初心者から転職を狙うプロまで、2026年版の学習ロードマップと厳選リソースを徹底的に紹介する。
📌 【この記事の重要ポイントまとめ】---
- 要点1:日本国内のサイバーセキュリティ人材不足は約11万人規模。2026年現在、未経験からでも参入できる市場環境が整っている。
- 要点2:無料の学習サイトだけで138本以上のリソースが確認されており、費用ゼロでも実践的なスキルを習得できる選択肢が揃っている。
- 要点3:資格・独学・ポートフォリオの3本柱を正しい順序で積み上げることが、未経験転職を成功させる最短ルートである。
【決定的理由】今すぐサイバーセキュリティを勉強すべき構造的な背景
「セキュリティの勉強はいつか始めよう」と思い続けている人に問いたい。その「いつか」は、もう終わっている。
2026年現在、ランサムウェア攻撃は製造業・医療・教育機関を問わず年間数千件規模で発生し続けており、インシデント対応の一線に立てる人材の需要は文字どおり急騰している。Reiwa Careerの調査では、サイバーセキュリティ専門職の平均年収は一般的なWebエンジニアを20〜40%上回る水準を維持しており、セキュリティアナリストやペネトレーションテスターのポジションは、採用掲載から応募が殺到するほどの売り手市場になっている。
さらに見逃せないのが「AIとセキュリティの複合需要」だ。生成AIの業務活用が進むにつれ、AIシステム自体への攻撃(プロンプトインジェクション、モデルポイズニングなど)や、AIを悪用した高度なフィッシング攻撃が激増している。これに対応できるセキュリティエンジニアは、AIエンジニアよりもさらに希少で、かつ代替が効きにくい存在として市場から評価されつつある。
ただし、現場の実態を正確に把握している技術者たちは口を揃えてこう言う——「サイバーセキュリティはITの総合格闘技の頂点」(Qiita, 2026年10月)。ネットワーク、OS、プログラミング、暗号理論、法規制——これらすべてが交差する分野だからこそ、学び始めるには正しいロードマップと優先順位付けが不可欠なのだ。
---【2026年版】サイバーセキュリティ独学ロードマップ:初心者〜上級者の全ステージ
「何から手をつければいいかわからない」——これが初心者の最大の壁だ。ここでは、現場エンジニアや各種調査レポートをもとに整理した、実践的な3段階ロードマップを紹介する。
ステージ1:IT基礎の地固め(目安:1〜3ヶ月)
セキュリティの前に「ITの基礎体力」が必要だ。具体的には、TCP/IPの仕組み、OSの動作原理(Linux/Windows)、HTTP/HTTPS通信の基本を理解することが最初のゴールになる。Qiitaの現役エンジニアが指摘するとおり、上級レベルになるほど英語資料しか存在しないケースが増えるため、この段階から英語アレルギーを解消しておくと後の学習速度が大きく変わる。
この段階でまず取得を目指したいのが情報セキュリティマネジメント試験(セキュマネ)だ。IPA(情報処理推進機構)が主催する国家試験で、2026年度はCBT方式の通年受験が定着。受験料は7,500円(税込)で、学習期間は未経験者でも約2〜3ヶ月が目安とされる。セキュリティの概念・法規制・マネジメントの全体像を体系的に把握できるため、「最初の一手」として非常に合理的な選択肢だ。
ステージ2:技術的な実践スキルの構築(目安:3〜6ヶ月)
基礎が固まったら、実際のツールと攻撃・防御手法に踏み込む。この段階では、後述する無料学習プラットフォーム(TryHackMe、HackTheBoxなど)を活用したハンズオン学習が最も効果的だ。同時にCompTIA Security+の取得を並行させると、学習内容が「体系的な知識」として整理されやすくなる。
ステージ3:専門特化と資格取得(目安:6ヶ月〜2年)
ステージ2までを終えたら、自分の興味と市場の需要が交差するニッチに特化する。攻撃者視点(レッドチーム・ペネトレーションテスト)なのか、防御・監視(ブルーチーム・SOCアナリスト)なのか、クラウドセキュリティなのか——方向性を絞ることで、情報処理安全確保支援士(登録セキスペ)やOSCP(Offensive Security Certified Professional)といった高度資格への道が開ける。
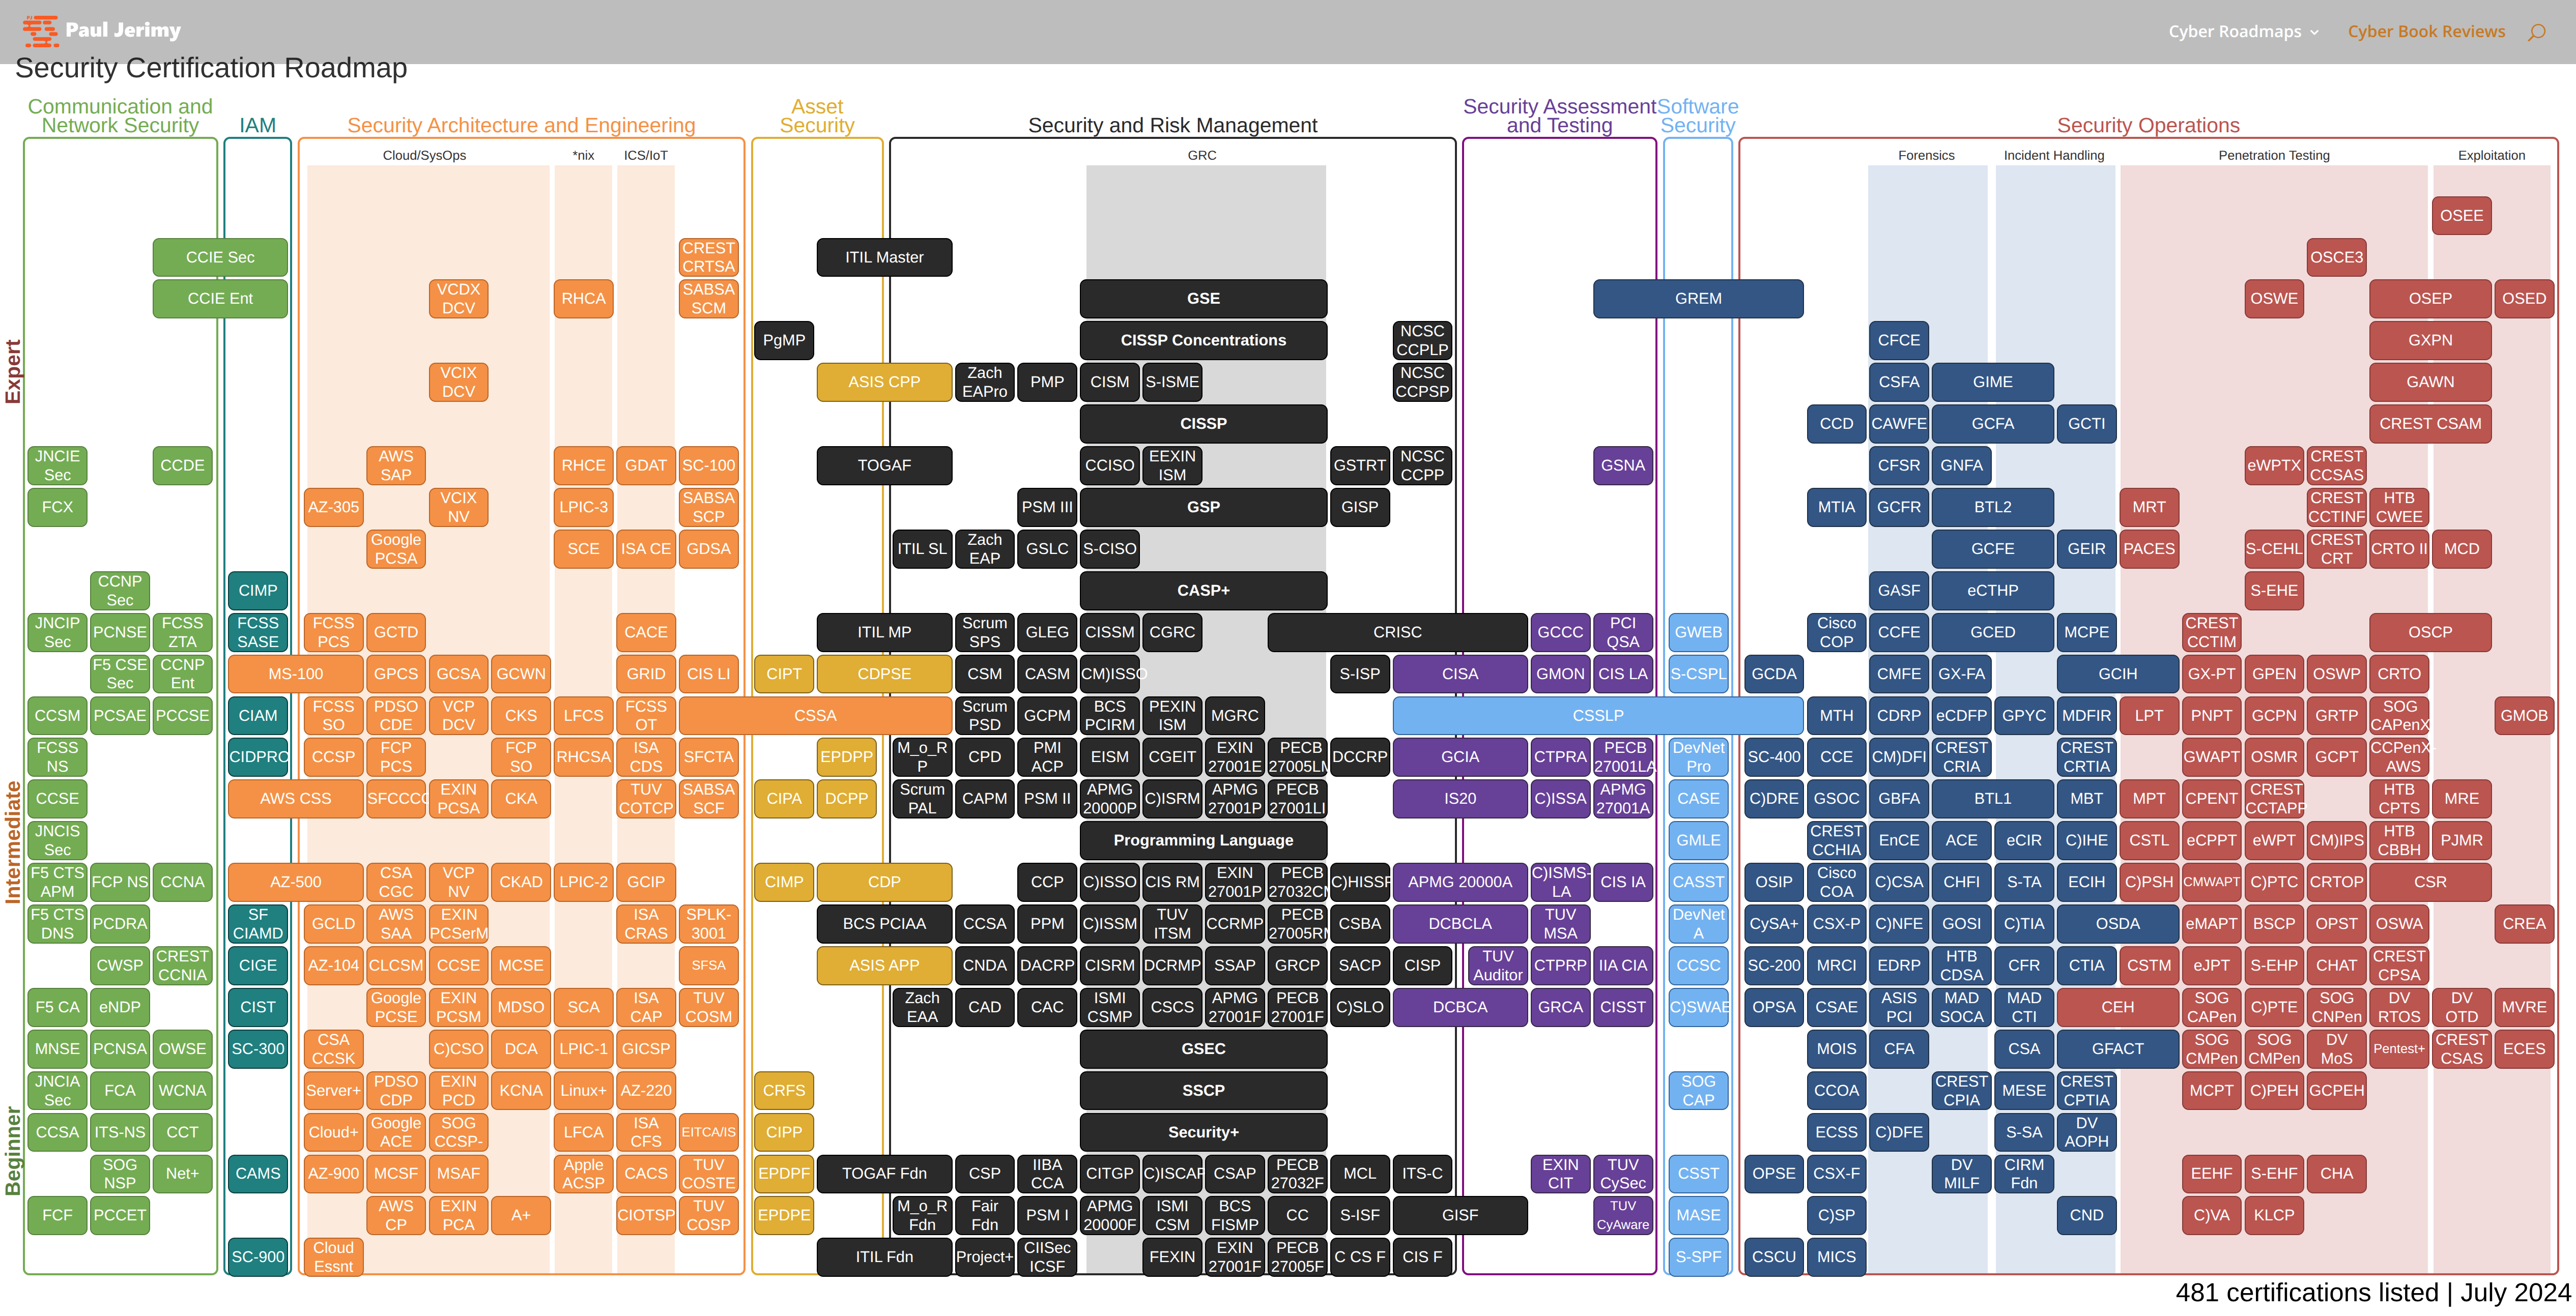
---【資格ロードマップ】おすすめ資格の難易度・費用・期間を徹底比較
セキュリティ資格の選択は「取りやすさ」ではなく「市場評価」と「学習コスト」のバランスで判断すべきだ。以下に、2026年時点の主要資格を編集部独自の視点で比較した。
| 資格名 | 難易度・学習期間目安 | 受験費用(2026年) | 編集部の見解・転職市場評価 |
|---|---|---|---|
| 情報セキュリティマネジメント試験 | ★★☆☆☆ / 2〜3ヶ月 | 7,500円(税込) | 初心者の登竜門。IT部門への異動・転職に有効。単体では差別化が難しいが、必須の土台。 |
| CompTIA Security+ | ★★★☆☆ / 3〜4ヶ月 | 約45,000円(税込・試験費用のみ) | グローバル標準の入門資格。外資系・SIer・MSPへの転職で特に評価高い。英語での取得推奨。 |
| 情報処理安全確保支援士(登録セキスペ) | ★★★★☆ / 6〜12ヶ月 | 7,500円(試験) + 年間登録費用約10,300円 | 日本唯一の国家資格・士業。公官庁・金融・大手企業で高評価。スキル証明の最高峰。 |
| CEH(認定倫理的ハッカー) | ★★★★☆ / 4〜8ヶ月 | 約120,000〜180,000円(トレーニング込み) | 攻撃者視点を体系化。ペネトレーションテスター志望者に有効。費用対効果はやや低め。 |
| OSCP(OffSec Certified Professional) | ★★★★★ / 6ヶ月〜2年 | 約150,000〜200,000円(ラボ費用含む) | 世界最高峰の実践的ハッキング資格。取得者は即戦力として年収800万円超も珍しくない。 |
| AWS Certified Security – Specialty | ★★★★☆ / 4〜6ヶ月 | 約35,000円(税込) | クラウドセキュリティ特化。クラウド移行が加速する2026年時点で需要急伸中。 |
表を見てわかるとおり、CompTIA Security+から情報処理安全確保支援士へ至る王道ルートが、国内転職市場では最もコスト効率が高い。CompTIA Security+は「海外基準のスキルを証明する」、登録セキスペは「日本の法規制・ガバナンスに精通していることを証明する」という役割分担が明確だ。
---【無料リソース完全版】138本以上のサイトから厳選した学習サイト・プラットフォーム
Qiitaに掲載された「セキュリティの勉強になるサイト138選(2026年版)」(2026年7月19日公開)は、Webアプリ・クラウド・CTF・マルウェア解析・資格対策まで分野横断的にまとめられており、掲載リンクはすべて2026年7月時点で到達確認済みとされている。この膨大なリストから、特に初心者〜中級者にとって実用性の高いカテゴリを以下に整理した。
▶ ハンズオン系プラットフォーム(実践派向け)
TryHackMeは、ブラウザだけで完結する仮想ラボ環境を提供しており、ガイド付きのルームを順番に解いていくだけでセキュリティの基礎から中級技術まで習得できる。無料プランでも相当数のコンテンツにアクセス可能で、日本語対応のコンテンツも年々増加している。月額プレミアムプランは約14〜18ドル(サブスクリプション形式)と費用も抑えられる。
HackTheBox(HTB)は、TryHackMeよりも難易度が高く、CTF(Capture The Flag)スタイルで実際の攻撃・防御技術を実戦的に学べる。無料プランは利用でき、有料のVIPプランでも月額約2,000〜3,000円程度。転職活動でポートフォリオとして「HTBのランク」を提示するエンジニアも増えており、採用担当者からの認知度も高まっている。
OWASP WebGoat / DVWA(Damn Vulnerable Web Application)は、意図的に脆弱性を作り込んだWebアプリを自環境に構築し、攻撃を試みることで脆弱性の本質を学ぶツールだ。Dockerで数分セットアップできるため、Qiitaのリスト記事でも「ブラウザかDockerがあればすぐ試せる」として特に推奨度が高い。
▶ 資格対策・知識習得系(体系化派向け)
IPA(情報処理推進機構)の公式サイトでは、情報セキュリティマネジメント試験・情報処理安全確保支援士の過去問データベースが無料公開されている。2026年度版の出題傾向はクラウドセキュリティ・AIを悪用した攻撃への対策が大幅に強化されており、過去5年分を体系的に解くことが合格の王道だ。
CompTIA Security+の対策では、Professor Messer(英語)のYouTubeチャンネルが世界的に定評がある。無料の講義動画だけで試験範囲をほぼ網羅できるため、費用を抑えて合格を狙う人には必須の存在となっている。
---【実態検証】学習者の生の声とコミュニティが示すリアルな学習体験
ネット上の「セキュリティ勉強してます」という声は増えているが、実際に継続できている人はどれほどいるのか。X(旧Twitter)やQiitaのコメント欄、Discordのセキュリティ学習コミュニティを調べると、いくつかの共通パターンが浮かび上がる。
まず多い声が「最初のツールが動かなくてやめた」というもの。Kaliなどのセキュリティ特化Linuxディストリビューションの環境構築でつまずき、本題に入る前に挫折するケースは依然として多い。これは、TryHackMeのようにブラウザ完結型のプラットフォームから始めることで劇的に改善できる問題だ。環境構築は後から学べる。
逆に「継続できている」と報告している学習者に共通するのは、CTFへの定期参加だ。SECCON、MMA CTF、国内の学生向けCTFに定期参加することで、学習のマイルストーンが明確になり、同じ目標を持つコミュニティとのつながりが生まれる。孤独な独学が最大の敵であり、コミュニティへの参加がそれを解消する最善手だ、という声は複数のフォーラムで繰り返し見られる。
5ちゃんねる(旧2ch)のセキュリティ板では「資格だけ取っても意味ない」「実機で試せないなら意味がない」という過激な意見も散見されるが、これは半分正解で半分誤解だ。資格は「スキルの証明手段」であり、「スキルの代替」ではない。資格と実践を両立させた人材が市場で最も評価されるという構造は、採用担当者へのヒアリングからも一貫して確認できる。
---【書籍・Udemy・YouTube】分野別おすすめ学習コンテンツ2026年版
📚 おすすめ書籍ランキング(2026年編集部選定)
『ハッキング:美しき策謀』(Jon Erickson著、オライリー・ジャパン)は、プログラマー視点でセキュリティの根本原理を理解したい人に向けた古典的名著。2026年時点でも内容の普遍性は失われていない。
『体系的に学ぶ 安全なWebアプリケーションの作り方』(徳丸 浩著)、通称「徳丸本」は、国内Webエンジニア・セキュリティ担当者の間でバイブル的存在。2版以降の内容はOWASP Top 10の最新トレンドとも連動しており、Webアプリのセキュリティを基礎から理解したい人には最初の1冊として断言できる。
『サイバーセキュリティ 組織を守る技術』は、SOCアナリストやインシデントレスポンスに興味がある防御側エンジニア向けの日本語書籍として、2026年の学習者コミュニティで特に参照頻度が高い。
🎬 Udemyおすすめコース(2026年時点)
Udemyのセキュリティ関連コースは定期的なセール時に90〜95%オフ(1,200〜1,800円程度)で購入できるため、費用対効果は書籍や資格に比べて非常に高い。特に注目すべきコースとして以下が挙げられる。
「Complete Ethical Hacking Bootcamp(Zaid Sabih氏)」は、英語コースだが日本語字幕付きで、ネットワーク攻撃からWebアプリ、マルウェア分析まで横断的に学べる内容として、受講者数100万人超・評価4.6以上を維持している。「The Complete Cyber Security Course(Nathan House氏)」は4部構成で体系的にセキュリティ全域をカバーし、特に「脅威モデリング」の解説が秀逸だという声が多い。日本語コースでは「ゼロから始めるセキュリティ入門」シリーズが初心者向けとして安定した評価を受けている。
▶ YouTubeチャンネルおすすめ
英語チャンネルではNetworkChuckとJohn Hammondが、マルウェア解析からCTFのウォークスルーまで動画コンテンツの質・量ともに圧倒的。日本語コンテンツではセキュリティ研究者・エンジニアが個人で運営するチャンネルが増えており、CTFの解説動画や資格対策動画が充実してきている。検索キーワードに「情報処理安全確保支援士 解説」「CompTIA Security+ 日本語」を入れると、2026年時点でも質の高い無料コンテンツが多数ヒットする。
---【未経験転職戦略】サイバーセキュリティエンジニアへのキャリアシフトを成功させる方法
「未経験からセキュリティエンジニアへ」——この転職は、正直なところ簡単ではない。しかし2026年時点の市場環境は、過去のどの時期よりも有利だ。人材不足が深刻化している分、採用側もポテンシャル採用に積極的になっているからだ。
ポートフォリオが未経験者の最強の武器になる理由
転職活動において、未経験者が学歴・職歴の壁を突破するための最短ルートは実績ベースのポートフォリオだ。具体的には以下の3種類が効果的とされている。
まず「CTF参加実績と解法(ライトアップ)の公開」。CTFの解法をGitHubやブログで丁寧に解説したライトアップは、採用担当者が技術力を判断するうえで非常に有効な一次情報となる。HackTheBoxで「Pro Hacker」以上のランクを達成し、その過程をドキュメント化している学習者は、書類選考の通過率が大幅に向上するという報告がコミュニティ内で共有されている。
次に「脆弱性診断・ペネトレーションテストレポートの模擬作成」。実際のクライアント案件がなくても、DVWAやVulnHubの仮想マシンを対象に診断を実施し、プロ仕様のレポートフォーマットでまとめる訓練が効果的だ。
三つ目は「バグバウンティプログラムへの参加と報告履歴」。HackerOneやBugcrowdを通じた正規のバグバウンティ参加は、実際の商用システムへの倫理的アプローチを証明できる最もリアルな実績だ。Qiitaの最新記事でも明示されているとおり、「攻撃が明示的に許可された環境でのみ」実施することが大前提であり、無許可のシステムへのアクセスは不正アクセス禁止法違反となる点は厳守しなければならない。
【プロの結論】未経験転職の現実的な判断基準
セキュリティエンジニアへの転職を狙う人が陥りがちな誤解は「資格さえあれば転職できる」というものだ。資格は「スクリーニングを通過するための最低条件」に過ぎず、最終的に採用を決めるのは「実際に何ができるか」の証明だ。
転職に向いている人の条件:Linux環境に抵抗がない、「なぜ動くのか」を理解したいという知的好奇心が強い、英語の技術文書を読み解く努力を継続できる、ネットワークやOSの基礎をすでに実務で触れたことがある。
慎重になるべき人の条件:資格の名称に興味があるだけで実際の技術に興味が薄い、ツールの操作だけを覚えて仕組みの理解を後回しにする、倫理的な境界線に対する感覚が曖昧。セキュリティエンジニアは「攻撃できる知識」を持つ職業だからこそ、倫理観は採用基準の中核に置かれる。
---【盲点と誤解の是正】ネットで広まるセキュリティ学習の間違った常識
SNSやまとめサイトを見ると、セキュリティ学習に関して「これが定説」として流通している情報の中に、実態と大きくずれているものが少なくない。
誤解その1:「Kaliをインストールすればハッカーになれる」
Kali Linuxはセキュリティ専用ツールが集積されたディストリビューションだが、インストールしただけではただのLinuxだ。むしろ初心者がKaliに飛びついてツールの使い方だけを覚えることは、「仕組みを理解しないまま道具だけを使う」という危険な状態を生む。ネットワーク・OS・プログラミングの基礎がないままツールだけ操作できても、インシデント対応や脆弱性診断の現場では全く通用しない。
誤解その2:「セキュリティの勉強に費用はかからない」
確かに無料リソースは豊富で、Qiitaの138本リストのようにほぼすべてを無料でカバーすることは理論上可能だ。しかし資格試験の受験料(CompTIA Security+だけで約45,000円)、ラボ環境のサブスクリプション費用、書籍代を合計すると、初中級レベルに達するまでの現実的な総費用は10〜30万円程度になるケースが多い。これは他のIT資格取得と同水準だが、「完全無料」という期待で始めると途中で思わぬ費用に直面して計画が崩れる。
誤解その3:「日本語の資料だけで上を目指せる」
Qiitaの現場エンジニアによる指摘は的確で、「上級レベルになるほどほぼ英語しかない世界」というのは誇張ではない。CVE(脆弱性データベース)、セキュリティツールのドキュメント、最新のエクスプロイト情報、国際的なセキュリティカンファレンス(DEF CON・Black Hat)の資料——これらは圧倒的に英語が主体だ。英語力の習得は「+αのスキル」ではなく、上達の必須条件として早期から織り込んでおくべきだ。
【サイバーセキュリティを勉強するなら今?おすすめリソース紹介】に関するよくある質問(FAQ)
Q1:完全に文系・非IT職の未経験者でもサイバーセキュリティを学べますか?
A1:学べます。ただし「ITの基礎」(ネットワーク・OS・プログラミングの基本概念)の習得が先決です。情報セキュリティマネジメント試験から始め、CompTIA Network+やLinuC(Linuxの資格)を並行して学ぶルートが非IT系出身者には最も現実的です。最低6〜12ヶ月は基礎固めに費やす覚悟が必要ですが、その後の伸びしろは大きいです。
Q2:情報処理安全確保支援士の合格率と勉強時間の目安は?
A2:合格率は例年20〜25%前後(春期・秋期試験)で推移しています。IPA統計によると、IT経験者で約300〜500時間の学習が目安とされますが、CompTIA Security+や基本情報・応用情報技術者試験を事前に取得している人は、既存知識の活用でこれより短縮できるケースもあります。2026年度は論述試験でクラウドセキュリティ・AIセキュリティへの言及が増えているため、最新の出題傾向の把握が合格のカギです。
Q3:無料でサイバーセキュリティを勉強するなら、まず何から始めるべきですか?
A3:最も効率的な無料スタートは「TryHackMeの無料プランでPre-Security Learning Pathを完走する」ことです。ネットワーク・Webの基礎・Linuxの基礎が体系的に学べ、実際に手を動かしながら学習できます。その後、IPA公式サイトの無料過去問でセキュマネの知識を整理することで、費用ゼロでも最初の3〜4ヶ月は十分に充実した学習ができます。
Q4:倫理的ハッキングを日本語で学べるリソースはありますか?
A4:日本語対応リソースは増加中です。Udemyには日本語字幕付きの倫理的ハッキングコースが複数あり、セール時なら1,500円前後で購入できます。また、SECCON BeginnerやKuろCTFなど国内CTF初心者向けイベントは日本語で解説が提供されており、コミュニティ参加と組み合わせて学習するのが実践的です。ただし上級内容については英語リソースへの移行が不可避です。
Q5:サイバーセキュリティエンジニアの未経験転職で年収はどう変わりますか?
A5:一般的なITエンジニアからセキュリティエンジニアへのスライドで、年収は100〜200万円アップするケースが多く報告されています。未経験採用の場合は最初の1〜2年は400〜500万円台でスタートし、CompTIA Security+・情報処理安全確保支援士の取得と実績の積み上げで、3〜5年後に700〜900万円台を狙えるキャリアパスが現実的です。
まとめ:学習を継続するための判断基準と2026年以降の展望
サイバーセキュリティの学習は、「始めた人全員が成功する」ほど甘くはない。しかし「正しい順序で、正しいリソースを使い、実践と資格を両輪で回す」という原則を守れば、未経験からでも確実にキャリアを構築できる分野だ。
今回紹介したロードマップを改めて整理すると——ステージ1(IT基礎+セキュマネ)→ステージ2(TryHackMe・HackTheBox・CompTIA Security+)→ステージ3(情報処理安全確保支援士・OSCP・専門特化)という流れが、2026年の市場環境と学習リソースの充実度に最も適合したルートだ。
Qiitaや各種キャリアメディアの現場からの報告が示すように、サイバーセキュリティは「AIが奪う仕事」の対岸に位置する分野だ。AIを悪用する攻撃に対抗するには、AIを理解した上でセキュリティの本質を知っている人間の判断力が不可欠だからだ。このダブルスキルを持つ人材は、2026年以降にかけてさらに希少価値を高めていく可能性が高い。
最後に、出発点として最も現実的なアクションをひとつ挙げるとすれば「今日TryHackMeに無料登録し、Pre-Securityの最初のルームを1つ終わらせること」だ。完璧な準備が整ってから始めようとする人は、永遠に始めない。サイバーセキュリティの世界では、始めた者だけが積み上げられる実績がある。 (出典: サイバーセキュリティを勉強するなら今おすすめリソース紹介(Yahoo!ニュース))
