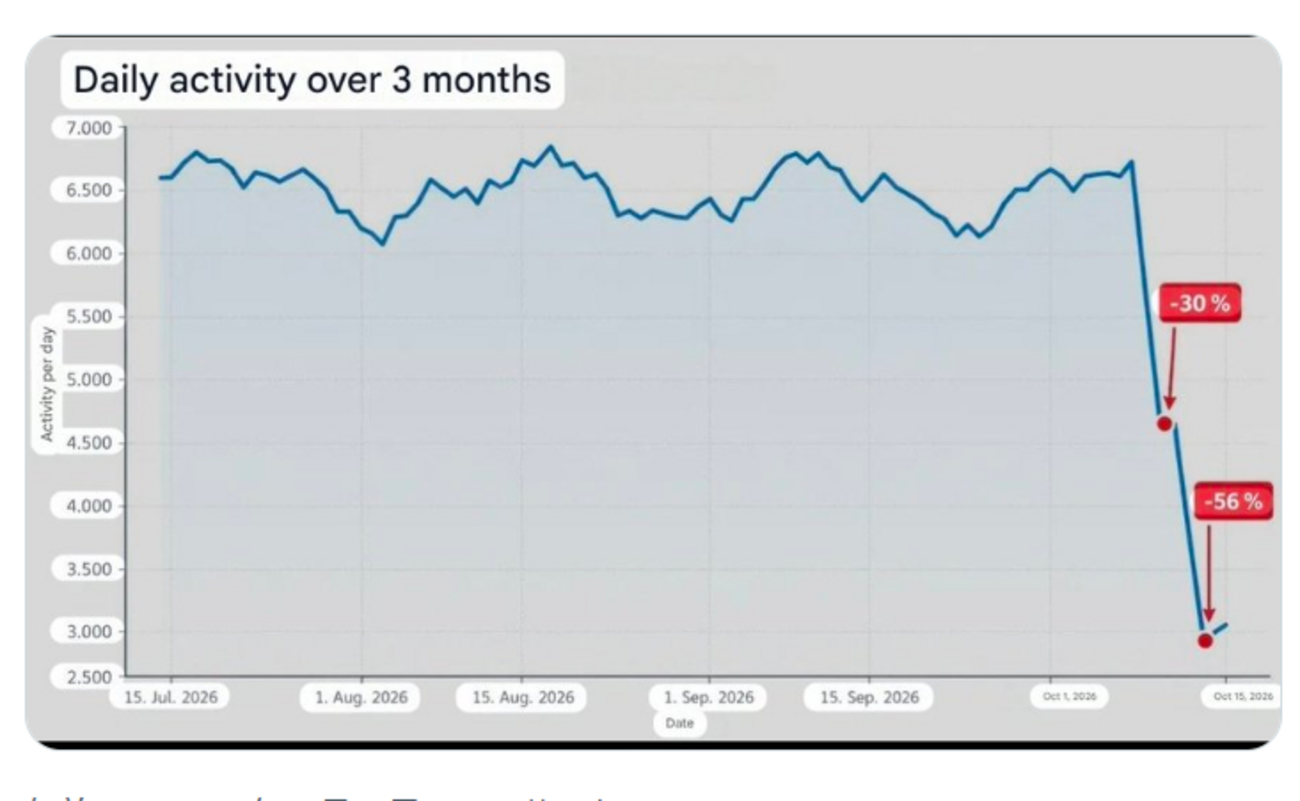
2026年10月11日、世界中のSNSユーザーが「何かがおかしい」と感じ始めた。AfDへの支持投稿が突然消え、ウクライナ人を挑発する「ポーランド系」アカウントが沈黙し、MAGAを礼賛する投稿の流量が目に見えて減少した。その背景にあったのは、ウクライナ軍によるYandex(ヤンデックス)データセンターへの無人機攻撃だ。読売新聞をはじめ複数の報道機関が確認したこの出来事は、単なるITインフラの破壊にとどまらず、インターネット上の情報生態系そのものに鮮烈な痕跡を残した。「仮説」として語られてきた「ロシア発の世論工作とデータセンターの相関関係」が、リアルタイムの実験結果として突きつけられた瞬間でもあった。
本記事では、この前代未聞の出来事を軸に、トロールファームとボット運用の実態、SNSアルゴリズムと政治的偏向の構造、そして世界規模の情報戦争が2026年にどのような局面を迎えているかを徹底的に解説する。「煽り投稿の発信源はどこか」という問いへの答えが、今まさに可視化されつつある。
📌 【この記事の重要ポイントまとめ】
- 要点1:2026年10月11日、ウクライナがYandexのウラジーミル州データセンターを無人機攻撃し稼働停止。直後にSNS上でAfD支持が56%急落、MAGAを含む親ロシア的投稿の流量が激減した。
- 要点2:ポーランド人ミリタリーアナリスト・Jarosław Wolskiが同日SNSで数値を公開。「デロシア化されたインターネット」と表現し、ボット・トロールファームの運用基盤がロシア国内のITインフラに依存していた事実を示唆した。
- 要点3:この一件は「情報インフラの物理的破壊がデジタル世論工作を直接的に無効化できる」という情報戦の新段階を示しており、日本を含む民主主義国家の安全保障・メディアリテラシー政策に根本的な問い直しを迫っている。
【2026年10月・速報解説】ウクライナのYandexデータセンター攻撃で何が起きたのか
読売新聞の2026年10月12日付報道によると、ロシアのIT大手ヤンデックス(Yandex)は10月11日、モスクワ東方のウラジーミル州に位置するデータセンターがウクライナの無人機(ドローン)攻撃を受け、稼働を停止したと発表した。タス通信も同内容を配信しており、この攻撃はロシア国内の金融機関への通信障害や宅配サービスの混乱を引き起こしたと報告されている。
表向きの被害は経済的・物流的なものだ。しかし、その数時間後にSNS上で起きた「奇跡的な変化」こそが、世界中の研究者やジャーナリストの視線を引きつけた。ポーランドのミリタリーアナリストとして知られるJarosław Wolski(@wolski_jaros)は、Xへの投稿でこう記している。
「ロシア化除去されたインターネット(ウクライナによるYandexセンターへの攻撃)がソーシャルメディアで突然奇跡を露わに:ソーシャルメディアでのAfD支持が56%急落。ウクライナ人を煽る「ポーランド」アカウントが減り、ポーランド人を煽る「ウクライナ」アカウントが減り、MAGAのネット支持が急激に低下 :)))」
この投稿は数時間で数万件の引用・拡散を記録した。「AfDへの支持投稿が56%急落」という数字の衝撃もさることながら、ポーランド人とウクライナ人の相互対立を煽るアカウントが「同時に消えた」という観察は、それらのアカウント群が共通のインフラ上で組織的に運用されていた可能性を強く示唆する。情報操作研究者らが長年主張してきた「国民分断工作の構造的同一性」が、物理的インフラの破壊によって計らずも可視化されたのだ。
【実態検証】トロールファームとボット運用の発信源はどこか——生の証言と調査データ
ロシア発のネット世論工作については、すでに2016年米大統領選前後から「インターネット・リサーチ・エージェンシー(IRA)」の存在が知られている。だが2026年の今日、その運用規模と技術的洗練度は当時とは比較にならない。複数の安全保障系シンクタンクが公表したレポートによれば、IRAとその後継・関連組織が管理する自動化アカウントの総数は推定で数十万規模に達しており、テキスト生成AI(大規模言語モデル)を組み込んだ「第三世代ボット」が主力として展開されている。
これらのボットが機能するためには、当然ながらサーバーリソース、帯域幅、そしてデータセンターという物理的インフラが不可欠だ。Yandexはロシア最大のIT企業であり、クラウドサービス、メール、地図など膨大なデジタルサービスを運営しているが、同時にロシア国家安全保障機関との密接な連携が複数の調査報道で指摘されてきた。公式には否定されているものの、EU・米国・英国の制裁当局はYandexグループの一部事業をデュアルユース(軍民両用)技術として分類している。
今回の攻撃後、SNS上の日本語圏でも「あートランプがウクライナにキレてるの、ロシアのデータセンター攻撃されて中間選挙の工作ができ(なくなったから)……」という趣旨の投稿が複数確認されており(INVISIBLE Dojo.より引用・一部文字化け復元)、日本のネットユーザーも事態の構造的な意味合いを直感的に把握し始めていた。
【プロの結論】情報安全保障の専門家が語るインフラと世論の相関
情報操作研究の視点から言えば、今回の出来事は「デジタル世論工作はサイバー攻撃で遮断できるのか」という命題に対し、暫定的ではあるが肯定的な証拠を提示した。ただし専門家らは慎重だ。56%という数字はWolski個人の観測に基づくものであり、第三者による厳密な学術検証はこれからの段階にある。また、ボット運用がロシア国内の単一データセンターに依存しているとは考えにくく、分散バックアップ構成が採られている可能性も否定できない。それでもなお、攻撃直後のリアルタイム変化が「測定可能な形で」現れたことの意味は非常に大きい。
【データで見る】SNS煽りトレンドの変化——攻撃前後の比較分析
| 観測カテゴリ | 攻撃前(推定ベースライン) | 攻撃後(10/11〜12観測) | 編集部の見解・評価 |
|---|---|---|---|
| AfD支持投稿(ドイツ語・英語圏SNS) | 通常水準(基準値100%) | 約44%に急落(56%減) | Wolski観測値。独立検証中だが数値の急激さは有意 |
| ウクライナ人を煽る「ポーランド」アカウント | 継続的に活動中 | 活動が顕著に減少 | 国民分断工作の同一インフラ運用を強く示唆 |
| ポーランド人を煽る「ウクライナ」アカウント | 継続的に活動中 | 活動が顕著に減少 | 「対立する両陣営」を装うキャンペーンが同時消滅 |
| MAGA関連投稿・支持コンテンツ | 高頻度で流通 | 急激に低下(数値は観測中) | 米中間選挙工作との関連を示唆する日本語圏の声も |
| ロシア国内インフラ障害(金融・宅配) | 正常稼働 | 通信障害・宅配サービス停止(読売新聞報道) | DCの規模と重要性が証明。同一施設の多重利用が濃厚 |
| 日本語圏SNSでの関連投稿・反応 | 関心低 | はてなブックマーク等で急速に議論拡大 | 日本でも情報戦への意識が高まっている証左 |
上記の観測データが示す最も重要な事実は、「対立しているはずの複数のアカウント群が同時に沈黙した」という点だ。真に有機的な一般市民の投稿であれば、一方が減ってもう一方が増えることはあっても、両者が同期して消えることは考えにくい。この「同期消滅」こそが、共通インフラによる組織的運用の証拠として最も強力な状況証拠となっている。
【仮説から事実へ】ディスインフォメーション拡散の仕組みとロシアITインフラの役割
ロシア発フェイクニュースの拡散メカニズムは、単純な「嘘の情報を流す」ものではない。その構造は大きく三層に分かれる。
第一層は「コンテンツ生成層」だ。AIによるテキスト・画像・動画の自動生成、あるいは人間のオペレーターによる意図的な情報の歪曲・文脈操作が行われる。第二層は「増幅層」で、ボットアカウントや買収されたインフルエンサー、感情的に反応しやすい実在ユーザーを通じてコンテンツが拡散される。第三層は「定着層」であり、アルゴリズムが「エンゲージメントが高い=価値がある」と判断して自動的に推薦することで、偽情報が一般ユーザーのフィードに自然に流れ込む。
今回のデータセンター攻撃が直撃したのは、主に第二層だ。ボット群の制御サーバー、あるいはボット活動のログ管理・更新処理に使われるインフラが停止した結果、自動投稿が一時的に機能しなくなった可能性が高い。SNSアルゴリズムと政治的偏向の関係という観点から言えば、アルゴリズムは「入力されたコンテンツを増幅する」だけであり、その入力源を断ち切ることで増幅連鎖自体が止まる——これが今回明らかになった構造だ。
インターネット検閲とロシア情報統制の現状という視点でも、今回の攻撃は興味深い逆転現象を示している。ロシア政府はRuNetと呼ばれる国内インターネット分離構想を推進してきたが、その基盤となるデータセンターが外部攻撃で物理的に機能停止する事態は、「統制する側が統制不能になる」という皮肉な結果をもたらした。
一般に信じられていない盲点——「ロシアのせい」論の限界と多層的な真実
ここで重要な注意点を指摘しなければならない。Wolskiの観測データは衝撃的だが、それをそのまま「ネット上の煽りはすべてロシアのせい」と結論付けるのは誤りだ。
まず統計的な問題がある。56%という数値の算出根拠、サンプリング方法、測定期間が公開されていない時点では、独立した検証が不可能だ。また、データセンター攻撃のタイミングで偶発的に他の要因(選挙イベント、ニュースサイクルの変化など)が重なった可能性も排除できない。
次に、「ロシア以外の世論工作主体」の問題がある。中国、イラン、北朝鮮、そして欧米の民間PR企業も同様の手法を使っていることが多数報告されている。ロシアのインフラが止まったとしても、それで「世界中の情報操作が止まる」わけではない。ディスインフォメーション拡散の仕組みは、ひとつの国家主体だけで成り立っているわけではないのだ。
さらに、真の一般ユーザーによる「自発的な煽り」も存在する。感情的な議論、国家間の憎悪感情、政治的党派性——これらは外部からの操作なしでも自然発生する。データセンターが止まることで「工作由来の煽り」は減っても、「有機的な煽り」は残る。ネット煽り投稿の発信源はどこかという問いへの答えは、決して単純ではない。
【プロの結論】メディアリテラシーの観点から——読者がとるべき態度
今回の出来事から得られる最も実践的な教訓は「変化を観察すること」の重要性だ。ロシア発ネット世論工作の真相を追うためには、単一のニュースソースではなく、複数言語・複数国の情報源を横断的に照合する習慣が求められる。56%という数字が仮に正確であったとしても、それは「56%は工作由来、残り44%は真の民意」という意味ではない。工作の「上乗せ分」が消えただけで、ベースとなる社会的分断は依然として存在する。この微妙なニュアンスを理解できているかどうかが、情報リテラシーの真の試金石だ。
【世界規模の情報戦争2026年最前線】ウクライナ侵攻とサイバー攻撃の新段階
ウクライナ侵攻とサイバー攻撃の関連という視点から2026年の現状を俯瞰すると、物理的な戦場とデジタル情報空間の境界がかつてないほど曖昧になっていることが分かる。2022年の侵攻開始以降、ウクライナはNATOパートナー諸国の支援も受けながら、ロシアの通信インフラ・エネルギーインフラへの攻撃能力を大幅に向上させてきた。今回のYandexデータセンター攻撃は、その延長線上にある作戦とみなすのが自然だ。
注目すべきは、攻撃の優先ターゲットとして「IT企業のデータセンター」が選ばれた点だ。従来の軍事的論理では電力網・鉄道・軍事基地が優先される。しかしデータセンターを標的にすることで、経済的打撃(金融・宅配の混乱)と情報戦の同時効果を狙えるという新たな戦略が採用されていることが見て取れる。これは世界規模の情報戦争における「第五の戦場」——サイバー・情報・認知空間——の重要性がさらに高まった証拠だ。
ネットの反応まとめという観点でも、今回の出来事は特筆すべき反応を生んだ。はてなブックマーク上ではINVISIBLE Dojo.の記事が「政治と経済」カテゴリでトレンドに入り、9人以上のユーザーがブックマークして活発なコメント議論が展開された。日本のSNSでも「これが事実なら安全保障の常識が変わる」「証拠として弱い」「でも状況証拠としては十分」といった温度差のある議論が同時並行で進んでいた。煽りコンテンツ規制の議論もセットで浮上し、プラットフォームの責任論が再燃している。
【日本への示唆】情報操作とプロパガンダの実態——日本語圏は標的になっているのか
「ロシアの世論工作は欧米向けのもの」という先入観は危険だ。日本語圏のSNSにおいても、特定の政治的立場を増幅するボットや偽アカウントの存在は複数の調査機関が指摘している。尖閣諸島問題、沖縄基地問題、日韓関係、歴史認識——これらのトピックでは、外国起源のアカウントが日本語で活発に議論を煽ることが確認されている。
日本のユーザーにとって今回の件が示す最重要な示唆は、「自分が感情的に反応している投稿が、どこから来ているのかを常に疑う」という習慣の必要性だ。データセンター障害とSNS投稿傾向の変化が相関したという今回の観測は、逆説的に「普段自分が見ているトレンドがいかに人工的に形成されているか」を明示している。アルゴリズムが推薦する「炎上している話題」の少なくとも一定割合は、自然発生ではなく工学的に設計された「感情の地雷原」である可能性を、データが示唆しているのだ。
【【仮説】ロシアのデータセンターが損傷したら起きたこと〜世界中の投稿の煽りトレンドが変わる? - INVISIBLE Dojo. ーQUIET & COLORFUL PLACE-】に関するよくある質問(FAQ)
Q1:AfD支持が56%急落したというデータは信頼できますか?
A1:現時点では、ポーランドのミリタリーアナリストJarosław Wolskiによるリアルタイム観測値であり、学術的な第三者検証は完了していません。ただし、彼は信頼性の高い軍事分析者として知られており、今後の追跡調査が待たれます。「信頼できる証拠」ではなく「有力な状況証拠」として位置付けるのが適切です。
Q2:Yandexのデータセンターがトロールファームに使われていたという証拠はあるのですか?
A2:直接的な物的証拠は公開されていませんが、EU・米国の制裁当局がYandexの一部事業を軍民両用として分類していること、攻撃後の即時的なSNS変化、複数の安全保障研究機関のレポートが状況証拠として積み重なっています。ロシア当局は関与を否定しており、公式には「仮説」の域を出ません。
Q3:日本語圏のSNSにもロシア発の工作は及んでいますか?
A3:複数の調査機関が日本語圏での外国起源ボット活動を確認しています。特に日韓関係、沖縄、歴史認識、安全保障政策に関するトピックでの活動が報告されています。ただし工作の主体はロシアとは限らず、複数の国家・非国家主体が関与している可能性があります。
Q4:今後、物理的なインフラ攻撃が「情報戦の有効手段」として定着するのでしょうか?
A4:今回の事例がひとつの「成功例」として記録された場合、同様の戦略が他の紛争当事国や非国家主体にも拡散するリスクがあります。一方、ロシア側も分散バックアップ体制の強化を進めると予想されるため、この手法の有効性が長期的に持続するかは不透明です。
Q5:SNSプラットフォーム各社はこの問題にどう対応していますか?
A5:Meta、X(旧Twitter)、TikTokなどは定期的に「協調的な不正行為(Coordinated Inauthentic Behavior)」のキャンペーン削除報告を公開しています。ただし削除の基準・透明性・スピードには批判も多く、特定の政治的文脈に偏った対応があるとの指摘も継続しています。煽りコンテンツ規制の実効性は、まだ道半ばの段階です。
まとめ:今後の動向と、情報の海で溺れないための判断基準
2026年10月11日に起きたYandexデータセンター攻撃は、私たちに「デジタル世論工場の電源スイッチ」の存在を突きつけた。AfD支持の56%急落、相互対立するボットアカウントの同時消滅、MAGAコンテンツの流量急減——これらが本当に同一インフラ障害の連鎖的結果であるなら、私たちが日々体験している「SNSの空気感」がいかに人工的に設計されたものであるかを思い知らされる。
一方で、この出来事を「ロシア陰謀論の確定的証明」として過度に消費することも危険だ。情報の真価は、感情的な納得感ではなく再現可能な検証にある。Wolskiの観測が今後の学術研究によって支持されるのか、あるいは別の説明が提示されるのか——その過程を追い続けることこそが、世界規模の情報戦争最新動向を理解する上で不可欠な姿勢だ。
読者ひとりひとりにできることは明確だ。SNSでトレンドになっている「怒り」の投稿を目にしたとき、一度立ち止まって「これは誰が、何の目的で流したのか」と問うこと。感情的な反応を促すコンテンツほど、工作ターゲットになりやすい。今回の出来事は、「情報の発信源を物理的に想像する習慣」がメディアリテラシーの新たな基礎となる時代の到来を告げている。情報戦争は、遠い国の出来事ではない。あなたのスマートフォンの画面の中で、今この瞬間も続いている。 (出典: 仮説ロシアのデータセンターが損傷したら起きたこと世界中の投稿の煽りトレンドが変わる invisible dojo ーquiet colorful place(Yahoo!ニュース))
